Experts WinDev, WebDev et WinDev Mobile depuis 26 ans
Audit de sécurité d’application web pour trouver les failles avant les attaquants
Une seule faille suffit à exposer vos données. Nous testons votre application web, WebDev ou WinDev comme le ferait un attaquant, puis nous vous aidons à la corriger.
Premier échange gratuit et sans engagement. Réponse d’un expert sous 24 h, ou appelez le 01 42 01 11 12.
Quand réaliser un audit de sécurité ?
Une application ouverte sur Internet est une porte d’entrée vers vos données. Une fuite, une sanction RGPD ou un arrêt de service coûtent bien plus cher qu’un audit.
01
Avant une mise en ligne
Nouveau portail client ou extranet. Vérifiez qu’il résiste avant d’ouvrir l’accès.
02
Après un incident
Comportement suspect ou intrusion constatée. Trouvez la faille et fermez-la.
03
Données sensibles
Données clients, personnelles ou paiements. Repérez les écarts et documentez vos mesures de protection.
04
Application ancienne
Des composants jamais mis à jour. Mesurez votre exposition réelle aux attaques.
Que comprend un audit de sécurité d’application web ?
Un audit de sécurité identifie les vulnérabilités d’une application et de son environnement. Il combine analyse du code, tests de sécurité et vérification des configurations, puis propose les corrections.
Évaluation de la sécurité
L’état des lieux de votre application et de son environnement.
- Architecture
- Flux de données
- Points d’entrée
Tests de sécurité
Des attaques simulées pour trouver les points faibles exploitables. Elles suivent le guide de test de l’OWASP (WSTG).
- Application web
- Serveur et réseau
- Preuves d’exploitation
Analyse des vulnérabilités
Les failles connues, les logiciels obsolètes et les réglages risqués.
- Failles connues
- Composants obsolètes
- Mauvaises configurations
Conformité réglementaire
Vos pratiques comparées aux exigences du RGPD et aux bonnes pratiques de sécurité pour les paiements.
- RGPD
- Bonnes pratiques de sécurité des paiements
- Données personnelles
Recommandations
Des corrections adaptées à votre code WinDev ou WebDev.
- Corrections classées
- Effort estimé
- Aide à la mise en œuvre
Suivi et surveillance
Des évaluations périodiques pour suivre les nouvelles menaces.
- Contrôle des corrections
- Nouvelles menaces
- Évaluation périodique
Trouver les failles, puis les corriger
Un audit classique liste les failles et vous laisse corriger. Nous sommes développeurs PC SOFT depuis 26 ans, et nous corrigeons directement dans le code de vos applications WinDev et WebDev.
- Recommandations adaptées à votre code
- Correction possible par nos développeurs
- Suivi avec notre maintenance applicative
Pour mesurer aussi les temps de réponse et la tenue en charge, voyez l’audit dynamique.
Ce que nous cherchons
Huit familles de vulnérabilités passées au crible
Les failles les plus exploitées sur les applications web, vérifiées une à une sur la vôtre.
Injections SQL
Des requêtes détournées pour lire ou modifier votre base.
Failles XSS
Du code malveillant exécuté chez vos utilisateurs.
Authentification
Mots de passe faibles, mal stockés ou contournables.
Gestion des sessions
Des sessions volables, ou qui n’expirent jamais.
Contrôle des accès
Des données accessibles à qui ne devrait pas les voir.
Mauvaises configurations
Serveur, base ou application réglés de façon permissive.
Composants obsolètes
Logiciels et versions non mis à jour, donc vulnérables.
Données exposées
Des informations transmises ou stockées sans protection.
Ce que disent nos clients
★★★★★
« Après plus de 10 ans de collaboration avec les équipes d'ETC, je souhaite faire part de ma satisfaction et de ma gratitude. Professionnalisme, humanité, réactivité, conseils avisés, adaptabilité aux problèmes métier : voici résumées en quelques mots les valeurs de cette société. »
Valérie Cabanel
Avis Google · 11 février 2025
★★★★★
« Très satisfait de la prestation. L'équipe fait preuve d'une excellente organisation tout en restant souple et réactive face aux imprévus. Un service fluide et professionnel, avec une vraie capacité d'adaptation. »
Franck Challan
Avis Google · 14 mars 2025
Comment se déroule un audit de sécurité ?
Un périmètre et des règles d’intervention validés avec vous avant tout test.
Cadrage
Périmètre, environnement de test et règles d’intervention, validés avec vous.
Analyse et tests
Analyse des vulnérabilités et tests de sécurité sur le périmètre convenu, selon les référentiels de l’OWASP (WSTG pour les tests, ASVS pour les exigences).
Rapport
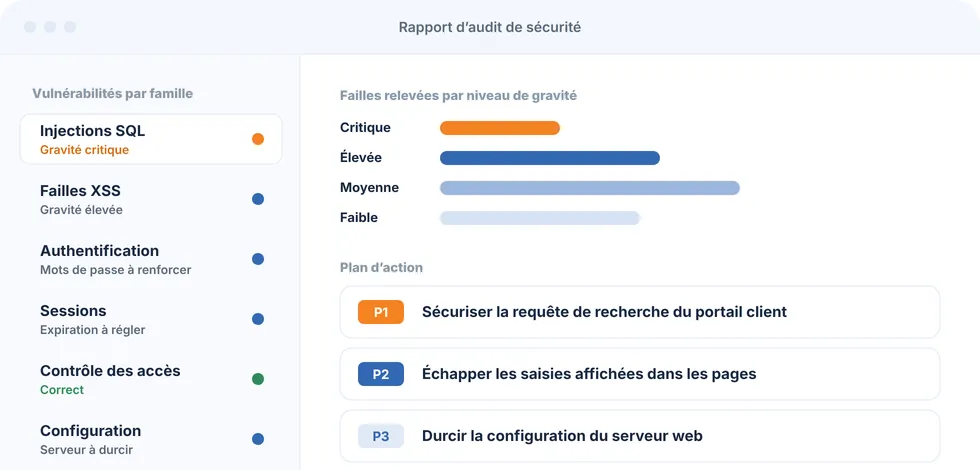
Failles classées par gravité, preuves à l’appui et recommandations correctives.
Correction et suivi
Accompagnement à la correction, puis évaluations périodiques de votre sécurité.
Ce que vous recevez
Une synthèse
lisible par la direction
Chaque faille décrite
avec son niveau de gravité
Les preuves
et scénarios d’exploitation
Un plan d’action
avec correctifs possibles
Pour corriger les failles relevées, notre maintenance applicative WinDev peut prendre le relais.
Pourquoi confier votre audit à ETC Soft ?
26 ans d’expertise
WinDev, WebDev et WinDev Mobile, depuis 2000
Des projets livrés depuis 2000
applications développées, reprises et migrées
Plus de 10 ans de collaboration
Un avis client publié sur Google en février 2025
Corrigé dans votre code
par nos développeurs WinDev et WebDev
Questions fréquentes
Vos questions sur l’audit de sécurité
Tout ce qu’il faut savoir sur le contenu, le coût et la suite d’un audit de sécurité.
Une autre question ?
Un expert WinDev vous répond, sans engagement.
ou par téléphone au 01 42 01 11 12
Qu’est-ce qu’un audit de sécurité d’application web ?
C’est une évaluation complète qui identifie et aide à corriger les vulnérabilités d’une application web. Elle comprend l’analyse du code source, des tests de sécurité et la vérification des configurations de sécurité.
Combien coûte un audit de sécurité ?
Le premier échange et le diagnostic de départ sont gratuits. L’audit est ensuite chiffré selon le périmètre retenu et les tests demandés. Vous recevez une proposition détaillée avant tout engagement.
Quels types de vulnérabilités détectez-vous ?
Nous cherchons notamment les injections SQL, les failles XSS et les erreurs de configuration. Nous vérifions aussi l’authentification, les autorisations et la gestion des sessions.
L’audit peut-il perturber mon application en production ?
Le périmètre et les règles d’intervention sont validés avec vous avant de commencer. Les tests de sécurité peuvent être réalisés sur un environnement de recette pour ne pas gêner vos utilisateurs.
Auditez-vous les applications WebDev et WinDev ?
Oui, c’est notre spécialité. Nous connaissons les environnements PC SOFT et pouvons corriger les failles directement dans le code de vos applications WinDev et WebDev.
Que se passe-t-il après l’audit ?
Vous recevez le rapport et le plan d’action. Vous pouvez corriger en interne ou nous confier les correctifs, puis planifier des évaluations périodiques pour maintenir votre niveau de sécurité.
Passez à l’action
Protégez votre application et vos données critiques
Parlez-nous de votre application et des problèmes observés. Nous vous proposons un périmètre d’audit et un devis personnalisé.
- Un premier échange gratuit avec un expert WinDev
- Une réponse sous 24 h
- Un périmètre de test adapté à vos risques
- Un rapport priorisé et des correctifs possibles